Trustlinks free webinar: Turning regulation into resilience – Register now
Angriffe auf die Lieferkette haben sich zu einer der einschneidendsten und kostspieligsten Formen von Cyberrisiken entwickelt. Ein einziger kompromittierter Lieferant kann Hunderte oder sogar Tausende von Organisationen gefährden, darunter auch solche mit strengen internen Sicherheitsvorkehrungen. Diese Veränderung der Bedrohungsdynamik ist einer der Hauptgründe dafür, dass Vorschriften wie DORA und NIS2 weitaus größeren Wert auf das Risikomanagement bei Drittanbietern, die operative Widerstandsfähigkeit und eine evidenzbasierte Aufsicht legen . Die Regulierungsbehörden reagieren damit auf eine einfache Tatsache: Unternehmen sind nur so widerstandsfähig wie das schwächste Glied in ihrer Lieferkette.
Im Folgenden werden vier gut dokumentierte Angriffe auf die Lieferkette vorgestellt, die gemeinsam verdeutlichen, warum ein strukturiertes Risikomanagement unabhängig von der Unternehmensgröße nicht mehr nur eine Option ist:
Der MOVEit-Hack zählt zu den schwerwiegendsten Vorfällen in der Lieferkette der letzten Jahre. MOVEit, ein weit verbreitetes Tool zur Dateiübertragung, wurde durch eine bislang unbekannte Zero-Day-Sicherheitslücke kompromittiert. Angreifer nutzten die Schwachstelle aus, um auf sensible Daten von MOVEit-Kunden aus verschiedenen Branchen zuzugreifen; zu den namhaften Opfern zählten unter anderem die BBC, British Airways, Shell sowie mehrere US-Bundesbehörden. Insgesamt waren mehr als 2.600 Organisationen betroffen, wobei über 90 Millionen Personen in Mitleidenschaft gezogen wurden. Die CISA-Mitteilung zu diesem Vorfall gilt nach wie vor als eine der umfassendsten öffentlichen Darstellungen des Ablaufs des Angriffs.
Was den MOVEit-Sicherheitsvorfall besonders schwerwiegend machte, war die Tatsache, dass viele der betroffenen Organisationen über strenge interne Sicherheitsvorkehrungen verfügten. Diese boten jedoch kaum Schutz, da das Risiko in einem Drittanbieter-Tool lag. Genau diese Art von Kettenreaktion soll durch DORA und NIS2 verhindert werden.
Der Angriff auf Kaseya ist ein deutliches Beispiel dafür, wie sich Vorfälle in der Lieferkette unverhältnismäßig stark auf kleinere Unternehmen auswirken. Kaseya, ein Anbieter von Fernverwaltungssoftware für Managed-Service-Provider, wurde durch Sicherheitslücken in seinem Produkt „VSA“ kompromittiert. Durch diesen Sicherheitsvorfall konnte sich die Ransomware rasch auf etwa 1.500 nachgelagerte Unternehmen in den Bereichen Einzelhandel, Logistik, Fertigung und professionelle Dienstleistungen ausbreiten. Die CISA veröffentlichte in den folgenden Tagen spezielle Leitlinien für betroffene Unternehmen und deren Dienstleister.
Der Vorfall bei Kaseya verdeutlicht einen entscheidenden Punkt: Schwachstellen bei Drittanbietern werden schnell zu Ihren eigenen Schwachstellen. Kleinere Unternehmen sind oft stärker gefährdet, da sie in hohem Maße auf externe Anbieter angewiesen sind und nicht über die Ressourcen verfügen, um Lieferantenrisiken kontinuierlich zu bewerten. Genau aus diesem Grund erwarten die Aufsichtsbehörden mittlerweile dokumentierte Lieferantenbewertungen, eine kontinuierliche Überwachung und eine klare Verantwortungszuweisung.
Der Angriff auf JBS, den weltweit größten Fleischlieferanten, zeigte, wie schnell sich ein Cyberangriff von einem IT-Problem zu einem Problem der nationalen Widerstandsfähigkeit ausweiten kann. Ransomware zwang Unternehmen in den USA, Australien und Kanada zur Einstellung ihres Betriebs, was globale Lebensmittelversorgungsketten unterbrach und erhebliche Kosten für die Wiederherstellung verursachte. Wie Reuters damals berichtete, bestätigte das Weiße Haus, dass der Angriff von einer kriminellen Organisation ausging, die wahrscheinlich in Russland ansässig ist, und zog dabei Parallelen zum Vorfall bei Colonial Pipeline, der sich erst wenige Wochen zuvor ereignet hatte.
Die Lebensmittelversorgung gilt als kritische Infrastruktur, was erklärt, warum die Behörden seitdem die Anforderungen an die Widerstandsfähigkeit, die Berichterstattung und das Risikomanagement im Rahmen von Richtlinien wie NIS2 verschärft haben.
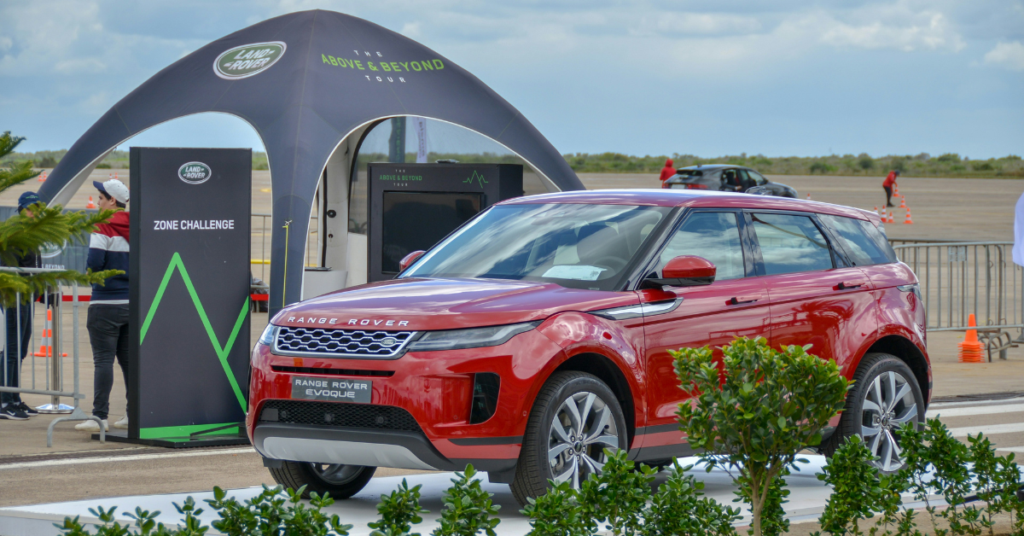
Im August 2025 wurde Jaguar Land Rover Opfer eines direkten Cyberangriffs, der das Unternehmen dazu zwang, die Produktion in allen seinen Werken in Großbritannien für etwa sechs Wochen einzustellen. Wie „Computer Weekly“ berichtete, verzeichnete das Unternehmen in dem Quartal, in dem der Angriff stattfand, einen Verlust von 485 Millionen Pfund, verglichen mit einem Gewinn von 398 Millionen Pfund im gleichen Zeitraum des Vorjahres. Die gesamtwirtschaftlichen Kosten für Großbritannien wurden auf 1,5 Milliarden Pfund geschätzt. Tausende von Beschäftigten wurden nach Hause geschickt, Zulieferer hatten Schwierigkeiten, ihre Zahlungen zu erhalten, und die Folgewirkungen breiteten sich über die gesamte Automobil-Lieferkette aus.
Der Vorfall bei JLR verdeutlicht, wie sich ein Cyberangriff auf ein einzelnes Unternehmen rasch auf ein gesamtes Ökosystem aus Zulieferern, Partnern und Logistikdienstleistern ausweiten kann – und warum das Verständnis dieser Abhängigkeiten mittlerweile eine regulatorische Anforderung und nicht mehr nur eine bewährte Vorgehensweise ist.
Diese fünf Vorfälle lassen alle denselben Schluss zu: Cyber-Resilienz beschränkt sich nicht mehr nur auf Ihre eigenen Systeme. Sie hängt von jedem Lieferanten und Dienstleister ab, auf den Sie sich verlassen. Gemäß DORA und NIS2 wird von Organisationen erwartet, dass sie Drittanbieter identifizieren und bewerten, Risiken in der Lieferkette dokumentieren und überwachen, die Kontinuität auch dann gewährleisten, wenn ein Anbieter kompromittiert wurde, und klare Prozesse sowie Nachweise für die Überwachung aufrechterhalten. Dies sind Bereiche, in denen viele Organisationen Schwierigkeiten haben, insbesondere solche ohne eigene Compliance- oder Sicherheitsteams.
Das Risikomanagement in der Lieferkette ist einer der anspruchsvollsten Aspekte der Einhaltung der DORA- und NIS2-Vorschriften. Trustlinks wurde entwickelt, um dieser Herausforderung Struktur und Klarheit zu verleihen – mit geführten Arbeitsabläufen für Lieferantenrisikobewertungen, zentraler Dokumentation, automatisierten Erinnerungen für Überprüfungen und Verlängerungen sowie einer direkten Zuordnung der regulatorischen Anforderungen zu den Maßnahmen, die Ihr Unternehmen ergreifen muss. Eine Plattform, vollständige Übersicht, stets auditbereit.

Erhalten Sie Expertenberatung
zu Risiko und Compliance
Trustlinks respektiert Ihre Privatsphäre. Wir kontaktieren Sie ausschließlich in Bezug auf unsere Lösungen.
Trustlinks respektiert Ihre Privatsphäre. Wir kontaktieren Sie ausschließlich in Bezug auf unsere Lösungen.
Haben Sie Fragen zu Preisen, Frameworks oder dazu, wie Trustlinks in Ihre Organisation passt? Unser Team hilft Ihnen gerne, die passende Lösung zu finden.
→ Oder erkunden Sie unsere häufig gestellten Fragen (FAQ)
Benötigen Sie Hilfe bei der Nutzung der Plattform oder haben Sie ein Problem? Unser Support-Team unterstützt Sie gerne.