EVALUACIÓN DE PROVEEDORES
Evaluación del riesgo de proveedores impulsada por IA, disponible en días, no meses.
Evaluación del riesgo de proveedores y gestión del riesgo de terceros en un solo lugar: evalúa, puntúa y supervisa a cada proveedor a lo largo del tiempo, con documentos de evidencia, puntuación de riesgo y seguimiento ya resueltos por ti.
ALINEADO CON
NIS2
DORA
GDPR e ISO 27001 próximamente
IA QUE HACE EL PRIMER BORRADOR
No empiezas desde una página en blanco
Trae tu lista de proveedores actual a Trustlinks, o añade proveedores uno a uno. Después añade riesgos y tareas a cada proveedor y activa la IA para que te ayude a redactar sugerencias de mitigación personalizadas.
Importa tus proveedores desde Excel
¿Ya tienes una lista de proveedores? Impórtala desde Excel para que el trabajo ya hecho se conserve, o añade proveedores manualmente sobre la marcha.
Sugerencias de mitigación personalizadas con IA
Añade riesgos y tareas a cada proveedor y activa la IA para redactar sugerencias de mitigación personalizadas para cada riesgo. Todo alimenta el mismo registro de riesgos, no una herramienta aparte.
La IA es opcional. Los borradores de mitigación son solo sugerencias, así que tu equipo mantiene el control sobre qué controles y acciones utilizar.
CAPACIDADES DE LA PLATAFORMA
Todo el ciclo de vida del proveedor en un solo lugar
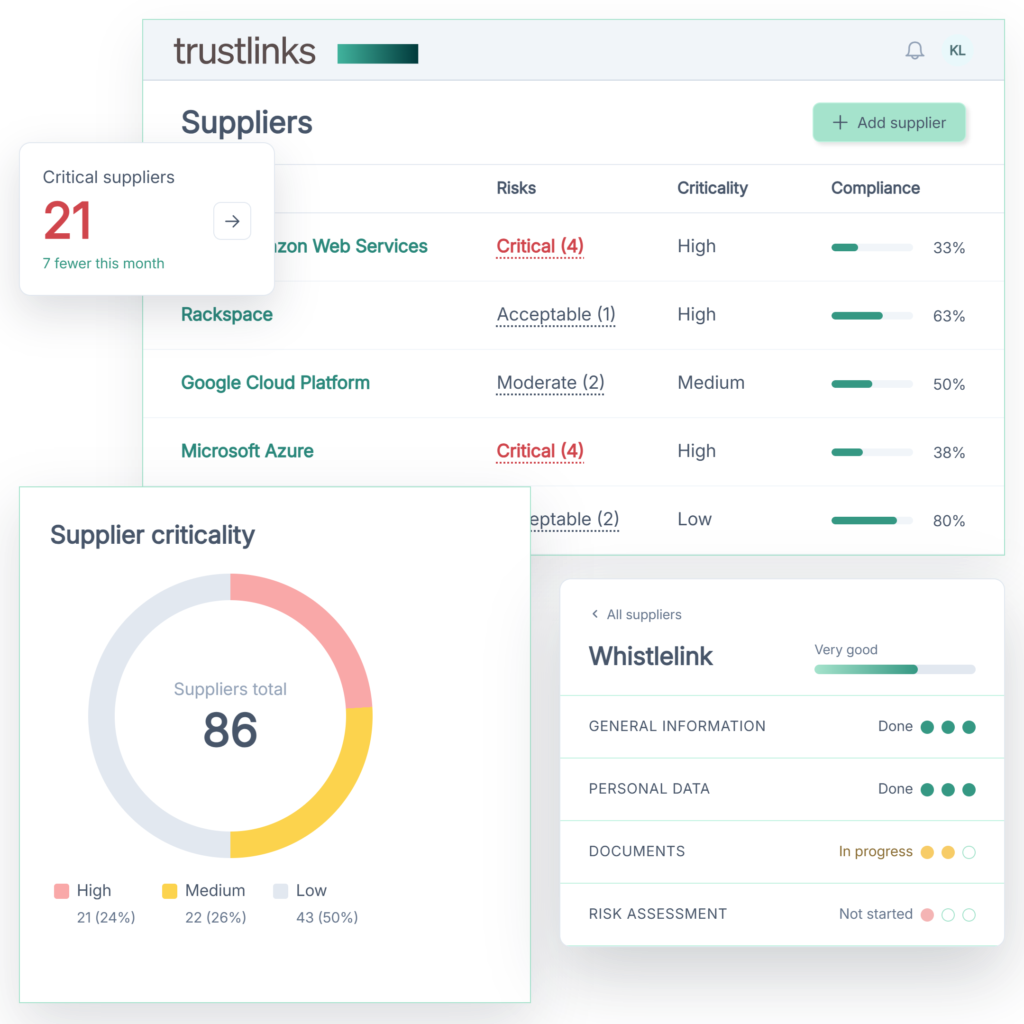
Gestión de proveedores desde un único registro: incorpora, evalúa, puntúa y mantén actualizado a cada tercero, con los documentos de evidencia guardados en la ficha de cada proveedor, para que nada se pierda en hilos de correo.
Registro de proveedores
Un solo lugar para cada tercero, con criticidad, categoría, detalles del contrato y puntuación de riesgo. La responsabilidad queda clara, para que nada se quede en tierra de nadie entre equipos.
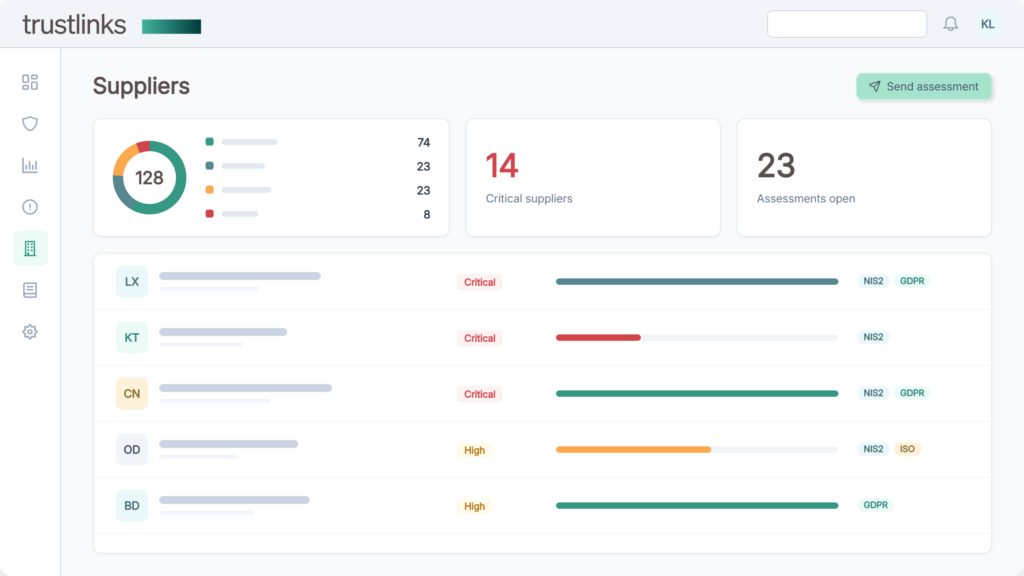
Evaluación de riesgos para cada proveedor
Evalúa a cada proveedor frente a los riesgos que aporta, desde seguridad y continuidad hasta sostenibilidad. Los hallazgos van a parar al mismo registro de riesgos que el resto de tu gestión de riesgos.
Puntuación y segmentación de riesgo
Puntúa a los proveedores siempre de la misma manera y agrúpalos por criticidad, para que las evaluaciones a fondo se destinen a los terceros que realmente importan.
Sube documentación como evidencia
Sube certificados, políticas, informes de auditoría y contratos directamente a la ficha de cada proveedor. Todo queda versionado, es fácil de encontrar y vinculado a la evaluación que respalda.
Siempre actualizado
Las fechas de reevaluación y de vencimiento de los contratos permanecen visibles en la ficha de cada proveedor, para que veas qué necesita una nueva revisión y la evaluación deje de ser un ejercicio anual.
Alineación con los marcos normativos
Los requisitos de cadena de suministro de NIS2 y DORA quedan cubiertos desde la misma evaluación, con GDPR disponible próximamente e ISO 27001 más adelante. También puedes usar la gestión de proveedores de forma independiente para otros estándares y certificaciones con los que trabajes.
"Con Trustlinks hemos logrado una visión completa de los riesgos y los proveedores, lo que nos permite actuar antes de que los problemas se agraven y reforzar la confianza en toda nuestra organización."
Cecilia Axéll Ryttergaard
CEO, Travel Support Europe
Por qué elegir Trustlinks para la gestión de proveedores
La gestión del riesgo de proveedores suele fallar en el seguimiento, no en la intención. Trustlinks se encarga de las persecuciones, el control de versiones y la consolidación manual, para que las evaluaciones realmente lleguen a completarse.
Construido para equipos sin función de riesgos
No necesitas un equipo de GRC dedicado. La evaluación, la puntuación y el seguimiento ya están configurados, así que solo tienes que ir avanzando en la lista.
Una evaluación operativa en días, no meses
Esto resuelve una necesidad urgente, en lugar de poner en marcha una reforma de toda la organización. Importa tus proveedores y las primeras evaluaciones pueden salir esa misma semana.
Se acabaron los certificados perdidos en el correo
Cada documento que recibes de un proveedor se sube a su ficha, de modo que la versión vigente es siempre la que encuentra tu equipo.
Pregunta lo que necesites, mantenlo en un solo registro
Puedes preguntar a tus proveedores sobre cualquier tema que te importe, desde seguridad y continuidad hasta sostenibilidad, y las respuestas alimentan el mismo registro de riesgos de la organización.
CÓMO FUNCIONA
De la lista de proveedores a una supervisión constante en cuatro pasos
Un ciclo repetible que mantiene al día la gestión del riesgo de proveedores y terceros entre auditorías, no solo durante ellas.
01
Empieza por tus proveedores
Incorpora tu lista de proveedores con los detalles del contrato y la categoría, asigna un responsable a cada relación y empieza a evaluar de inmediato.
02
Agrupa por criticidad
Clasifica a los proveedores para que la profundidad de cada evaluación se ajuste a la exposición real, y el esfuerzo de tu equipo se dirija donde realmente importa.
03
Evalúa y sube evidencias
Realiza evaluaciones de riesgo de cada proveedor y sube sus certificados, políticas e informes como evidencia, con el estado de cada proveedor visible en una sola vista.
04
Mantén todo actualizado
Haz seguimiento de los documentos que caducan, las reevaluaciones planificadas y los cambios de puntuación, e informa sobre tu cadena de suministro cuando te lo pidan.
PRECIOS
A partir de 99 EUR por mes
La gestión de proveedores está disponible como suscripción independiente, así que no es necesario comprometerte con la plataforma completa para empezar.
Los precios mostrados son orientativos. Siempre recibirás un presupuesto individual basado en lo que realmente necesitas.
- Módulo de riesgo de proveedores con evaluaciones de riesgo, puntuación automática del riesgo y recopilación de evidencias
- Visibilidad clara de tus proveedores de alto riesgo
- Usuarios ilimitados, para que compras y seguridad puedan trabajar en el mismo lugar
- Incorporación guiada y soporte en tu idioma
¿AÚN NO QUIERES HABLAR?
Haz un análisis gratuito de proveedores
Descubre lo expuesta que está hoy tu cadena de suministro. Una evaluación breve te muestra qué relaciones con proveedores necesitan atención primero. Sin compromiso y sin llamada comercial.
El riesgo de proveedores es solo una parte del panorama completo
Trustlinks conecta los hallazgos sobre proveedores con el registro de riesgos de tu organización, de modo que la exposición en seguridad, continuidad y cumplimiento queda reunida en una sola vista.
¡PONTE EN CONTACTO!¿Quieres que te contemos más?
Descubre cómo Trustlinks puede ayudar a tu organización. Tú eliges cuándo, y nosotros te explicamos el porqué y el cómo.
PREGUNTAS FRECUENTES
Preguntas sobre la evaluación del riesgo de proveedores
Preguntas frecuentes sobre la gestión del riesgo de proveedores, la gestión de proveedores y la gestión del riesgo de terceros bajo NIS2 y DORA.
¿Qué es la evaluación del riesgo de proveedores?
La evaluación o gestión del riesgo de proveedores es el proceso mediante el cual valoras y haces seguimiento del riesgo que un tercero introduce en tu organización, abarcando seguridad, continuidad, cumplimiento y sostenibilidad, y lo supervisas durante toda la relación. Incluye comprobaciones de incorporación, evaluación de riesgos, recopilación de evidencias, puntuación y reevaluación periódica.
¿Es la gestión de proveedores lo mismo que la gestión de vendors o la gestión del riesgo de terceros?
En la práctica, sí. La gestión de vendors, la gestión del riesgo de proveedores y la gestión del riesgo de terceros describen el mismo trabajo: saber de quién dependes, cuánto riesgo conlleva cada relación y qué estás haciendo al respecto. Trustlinks lo cubre todo en un único registro, tanto si tu equipo los llama proveedores, vendors o partners.
¿A cuántos proveedores deberíamos evaluar?
No todos con la misma profundidad. Agrupa a los proveedores por criticidad: los críticos reciben evaluaciones completas y reevaluación periódica, mientras que los de bajo impacto reciben una comprobación más ligera.
¿Cómo documentamos lo que nos ha dicho un proveedor?
Subes sus certificados, políticas, informes de auditoría y contratos a la ficha del proveedor como evidencia, y los vinculas a la evaluación de riesgo que respaldan. Todo tu equipo ve la versión vigente, y las fechas de caducidad quedan controladas para que sepas cuándo volver a pedirlos.
¿Podemos comprar la gestión de proveedores por separado?
Sí. La gestión de proveedores y riesgos funciona como módulo independiente desde 99 EUR al mes, con un precio que varía según el número de empleados. Más adelante puedes añadir marcos normativos a la plataforma. Los precios de la web son orientativos, así que siempre recibirás un presupuesto individual basado en lo que realmente necesitas.
¿Cómo da esto soporte a los requisitos de cadena de suministro de NIS2 y DORA?
Ambas normativas exigen una supervisión documentada de los terceros, que incluya evaluación, controles contractuales y monitorización continua. Trustlinks vincula las evaluaciones de proveedores a esos requisitos y mantiene preparado, para un regulador o auditor, el rastro de fechas de evaluación, documentos de evidencia y seguimiento.
¿Podemos recopilar también datos de sostenibilidad?
Sí. Tú decides qué preguntar a cada proveedor, de modo que los temas de sostenibilidad pueden incluirse en la misma evaluación que la seguridad y la continuidad, y tus equipos trabajan con un único conjunto de datos de proveedores en lugar de dos.