ÉVALUATION DES FOURNISSEURS
Évaluation des risques fournisseurs par AI, en jours et non en mois
Gérez l’évaluation des risques fournisseurs et la gestion des risques liés aux tiers depuis une seule et même plateforme : évaluez, notez et suivez chaque fournisseur et prestataire au fil du temps ; la gestion des pièces justificatives, la notation des risques et le suivi sont pris en charge pour vous.
CONFORME À
NIS2
DORA
RGPD et ISO 27001 : à venir prochainement
UNE AI QUI RÉDIGE LE PREMIER JET
Vous ne partez pas d’une page blanche
Importez votre liste de fournisseurs existante dans Trustlinks, ou ajoutez-les un par un. Ajoutez ensuite des risques et des tâches à chaque fournisseur et activez l’AI pour qu’elle vous aide à rédiger des suggestions de mesures d’atténuation sur mesure.
Importez vos fournisseurs depuis Excel
Vous disposez déjà d’une liste de fournisseurs ? Importez-la depuis Excel pour récupérer votre travail antérieur, ou ajoutez des fournisseurs manuellement au fur et à mesure.
Suggestions d’atténuation sur mesure générées par l’AI
Ajoutez des risques et des tâches à chaque fournisseur et laissez l’AI rédiger des suggestions d’atténuation sur mesure pour chaque risque. Toutes ces informations alimentent le même registre des risques, et non un outil distinct.
L’AI est facultative. Les propositions d’atténuation ne sont que des suggestions ; votre équipe garde ainsi le contrôle sur les mesures de contrôle et les actions à mettre en œuvre.
FONCTIONNALITÉS DE LA PLATEFORME
L'ensemble du cycle de vie des fournisseurs en un seul endroit
Gestion des fournisseurs et des prestataires à partir d’un registre unique : intégrez, évaluez, notez et tenez à jour les informations de chaque tiers, avec des pièces justificatives archivées dans le dossier de chaque fournisseur, afin que rien ne se perde dans les échanges d’e-mails.
Registre des fournisseurs
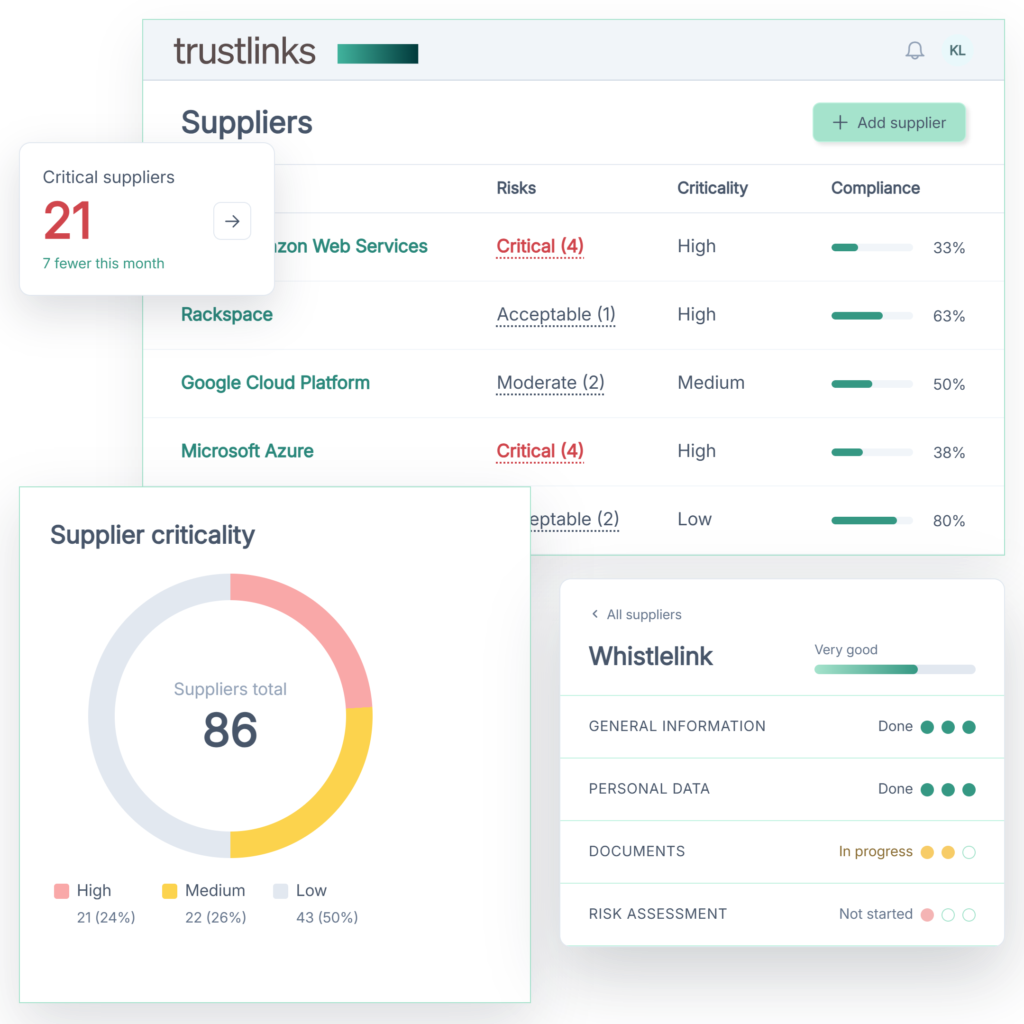
Un espace dédié à chaque tiers, avec indication du niveau de criticité, de la catégorie, des détails du contrat et du score de risque. La responsabilité est clairement définie, ce qui évite tout décalage entre les équipes.
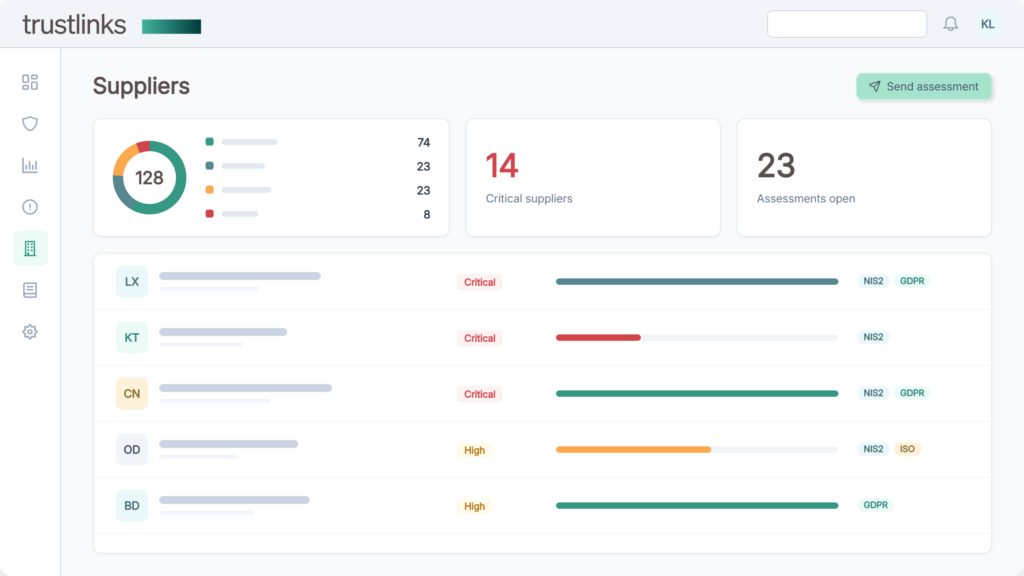
Évaluation des risques pour chaque fournisseur
Évaluez chaque fournisseur en fonction des risques qu’il présente, qu’il s’agisse de sécurité, de continuité ou de développement durable. Les résultats sont consignés dans le même registre des risques que le reste de votre gestion des risques.
Évaluation et classification des risques
Évaluez les fournisseurs de la même manière à chaque fois et regroupez-les par ordre d’importance, afin que les évaluations approfondies soient réservées aux tiers qui comptent réellement.
Téléchargez les documents à titre de justificatifs
Téléchargez les certificats, les politiques, les rapports d’audit et les contrats directement dans la fiche de chaque fournisseur. Tous ces documents sont gérés par version, faciles à retrouver et associés à l’évaluation à laquelle ils se rapportent.
Tenu à jour
Les dates de réévaluation et les dates d’expiration des contrats restent visibles dans la fiche de chaque fournisseur, ce qui vous permet de voir ce qui doit être réexaminé et fait en sorte que l’évaluation ne soit pas un exercice annuel.
Alignement des cadres
Les exigences relatives à la chaîne d’approvisionnement prévues par les réglementations NIS2 et DORA sont couvertes par cette même évaluation ; le RGPD sera bientôt pris en compte, puis la norme ISO 27001. Vous pouvez également utiliser la gestion des fournisseurs de manière autonome pour d’autres normes et certifications auxquelles vous êtes soumis.
« Grâce à Trustlinks, nous disposons désormais d'une vue d'ensemble complète des risques et des fournisseurs, ce qui nous permet d'intervenir avant que les problèmes ne s'aggravent et de renforcer la confiance au sein de notre organisation. »
Cecilia Axéll Ryttergaard
PDG, Travel Support Europe
Pourquoi choisir Trustlinks pour la gestion des fournisseurs ?
La gestion des risques liés aux fournisseurs échoue généralement au niveau du suivi, et non au niveau de l’intention. Trustlinks vous évite d’avoir à relancer les fournisseurs, à gérer les versions et à effectuer des fusions manuelles, ce qui permet de mener à bien les évaluations.
Conçu pour les équipes ne disposant pas d'une fonction de gestion des risques
Vous n’avez pas besoin d’une équipe GRC dédiée. L’évaluation, la notation et le suivi sont configurés pour vous ; il ne vous reste plus qu’à parcourir la liste.
Une évaluation opérationnelle en quelques jours, et non en plusieurs mois
Cela permet de résoudre un problème urgent plutôt que de se lancer dans une refonte à l’échelle de l’organisation. Importez vos fournisseurs et les premières évaluations pourront être envoyées dès cette semaine.
Fini les certificats perdus dans vos e-mails
Chaque document que vous recevez d’un fournisseur est enregistré dans la fiche de ce dernier ; ainsi, la version à laquelle votre équipe a accès est toujours la version la plus récente.
Demandez ce dont vous avez besoin, et restez dans le même registre
Vous pouvez interroger les fournisseurs sur tous les sujets qui vous importent, de la sécurité à la continuité en passant par le développement durable, et leurs réponses alimentent le même registre des risques de l’organisation.
COMMENT ÇA MARCHE
De la liste des fournisseurs à un suivi régulier en quatre étapes
Un cycle récurrent qui permet d’assurer une gestion à jour des risques liés aux fournisseurs, aux prestataires et aux tiers entre les audits, et pas seulement pendant ceux-ci.
01
Commencez par vos fournisseurs
Importez votre liste de fournisseurs avec les détails des contrats et des catégories, désignez un responsable pour chaque relation, puis commencez immédiatement l'évaluation.
02
Regroupez par niveau de criticité
Triez les fournisseurs de manière à ce que le niveau de détail de chaque évaluation corresponde à l'exposition réelle, et que les efforts de votre équipe soient concentrés là où cela compte vraiment.
03
Évaluer et télécharger les justificatifs
Réalisez des évaluations des risques pour chaque fournisseur et téléchargez leurs certificats, politiques et rapports à titre de justificatifs ; le statut de chaque fournisseur est visible en un seul coup d’œil.
04
Veillez à ce qu'il soit à jour
Suivez les documents arrivant à échéance, les réévaluations prévues et les modifications de score, et fournissez des rapports sur votre chaîne d'approvisionnement chaque fois que cela vous est demandé.
TARIFS
À partir de 99 EUR par mois
La gestion des fournisseurs est disponible sous forme d’abonnement autonome ; vous n’avez donc pas besoin de vous engager sur l’ensemble de la plateforme pour commencer.
Les prix indiqués sont donnés à titre indicatif. Vous recevez toujours un devis personnalisé en fonction de vos besoins réels.
- Module de gestion des risques fournisseurs avec évaluations des risques, notation automatisée des risques et collecte de justificatifs
- Une visibilité claire sur vos fournisseurs à haut risque
- Nombre d'utilisateurs illimité, permettant aux équipes des achats et de la sécurité de travailler sur une même plateforme
- Intégration guidée et assistance dans votre langue
VOUS N'ÊTES PAS PRÊT À EN DISCUTER ?
Effectuez un audit gratuit de vos fournisseurs
Découvrez dès aujourd’hui le niveau de vulnérabilité de votre chaîne d’approvisionnement. Une brève évaluation vous permettra d’identifier les relations avec les fournisseurs qui nécessitent une attention prioritaire. Sans engagement et sans appel commercial.
Le risque lié aux fournisseurs n'est qu'un élément parmi d'autres
Trustlinks relie les résultats des évaluations des fournisseurs à votre registre des risques organisationnels, ce qui vous permet de visualiser en un seul et même endroit l’ensemble des risques liés à la sécurité, à la continuité des activités et à la conformité.
RESTONS EN CONTACTVous souhaitez en savoir plus ?
Découvrez comment Trustlinks peut aider votre organisation. Vous choisissez simplement quand, et nous vous expliquons pourquoi et comment !
FAQ
Questions relatives à l'évaluation des risques liés aux fournisseurs
Questions fréquentes concernant la gestion des risques liés aux fournisseurs, la gestion des prestataires et la gestion des risques liés aux tiers dans le cadre de la directive NIS 2 et de la directive DORA.
Qu'est-ce que l'évaluation des risques liés aux fournisseurs ?
L’évaluation ou la gestion des risques liés aux fournisseurs consiste à évaluer et à suivre les risques qu’un tiers fait peser sur votre organisation, notamment en matière de sécurité, de continuité des activités, de conformité et de développement durable, puis à les surveiller tout au long de la durée de la relation. Ce processus comprend des contrôles lors de l’intégration, l’évaluation des risques, la collecte de preuves, l’attribution d’une note et une réévaluation régulière.
La gestion des fournisseurs est-elle identique à la gestion des prestataires ou à la gestion des risques liés aux tiers ?
Dans la pratique, oui. La gestion des prestataires, la gestion des risques liés aux fournisseurs et la gestion des risques liés aux tiers désignent toutes la même activité : savoir de qui vous dépendez, quel niveau de risque chaque relation comporte et quelles mesures vous prenez pour y remédier. Trustlinks regroupe toutes ces informations dans un registre unique, que votre équipe les appelle fournisseurs, prestataires ou partenaires.
Combien de fournisseurs devez-vous évaluer ?
Ils ne font pas tous l’objet d’un examen aussi approfondi. Regroupez les fournisseurs par niveau de criticité : les fournisseurs critiques font l’objet d’évaluations complètes et de réévaluations régulières, tandis que ceux ayant un faible impact sont soumis à un contrôle moins approfondi.
Comment consigner les informations fournies par un fournisseur ?
Vous téléchargez leurs certificats, leurs politiques, leurs rapports d’audit et leurs contrats dans la fiche fournisseur à titre de justificatifs, puis vous les associez à l’évaluation des risques à laquelle ils se rapportent. Tous les membres de votre équipe ont accès à la version actuelle, et les dates d’expiration sont suivies afin que vous sachiez quand demander une nouvelle fois ces documents.
Peut-on acquérir un service de gestion des fournisseurs de manière isolée ?
Oui. La gestion des fournisseurs et des risques fonctionne comme un module autonome à partir de 99 EUR par mois, le prix évoluant en fonction du nombre d’employés. Vous pouvez ajouter des référentiels à la plateforme ultérieurement. Les tarifs indiqués sur le site sont donnés à titre d’exemple ; vous recevrez donc toujours un devis personnalisé en fonction de vos besoins réels.
En quoi cela répond-il aux exigences de la directive NIS2 et de la directive DORA en matière de chaîne d’approvisionnement ?
Ces deux réglementations exigent une supervision documentée des tiers, comprenant notamment une évaluation, des contrôles contractuels et un suivi continu. Trustlinks met en correspondance les évaluations des fournisseurs avec ces exigences et conserve une trace des dates d’évaluation, des pièces justificatives et des mesures de suivi, à la disposition d’un organisme de réglementation ou d’un auditeur.
Pouvons-nous également collecter des données relatives au développement durable ?
Oui. C’est vous qui décidez des questions à poser à chaque fournisseur ; ainsi, les questions de développement durable peuvent être intégrées dans la même évaluation que celles relatives à la sécurité et à la continuité, et vos équipes travaillent à partir d’un seul ensemble de données fournisseurs au lieu de deux.