ZARZĄDZANIE ŁAŃCUCHEM DOSTAW
Ocena ryzyka dostawców z AI w kilka dni, nie miesięcy
Zarządzaj oceną ryzyka dostawców i ryzykiem związanym z podmiotami trzecimi w jednym miejscu. Oceniaj poziom ryzyka, nadawaj punktację i na bieżąco monitoruj swoich dostawców. Dokumentacja, punktowa ocena ryzyka oraz działania następcze – wszystko w ramach jednego rozwiązania, które automatyzuje te procesy i ułatwia ich realizację.
ZGODNE Z
NIS2 / KSC
DORA
RODO i ISO 27001 wkrótce
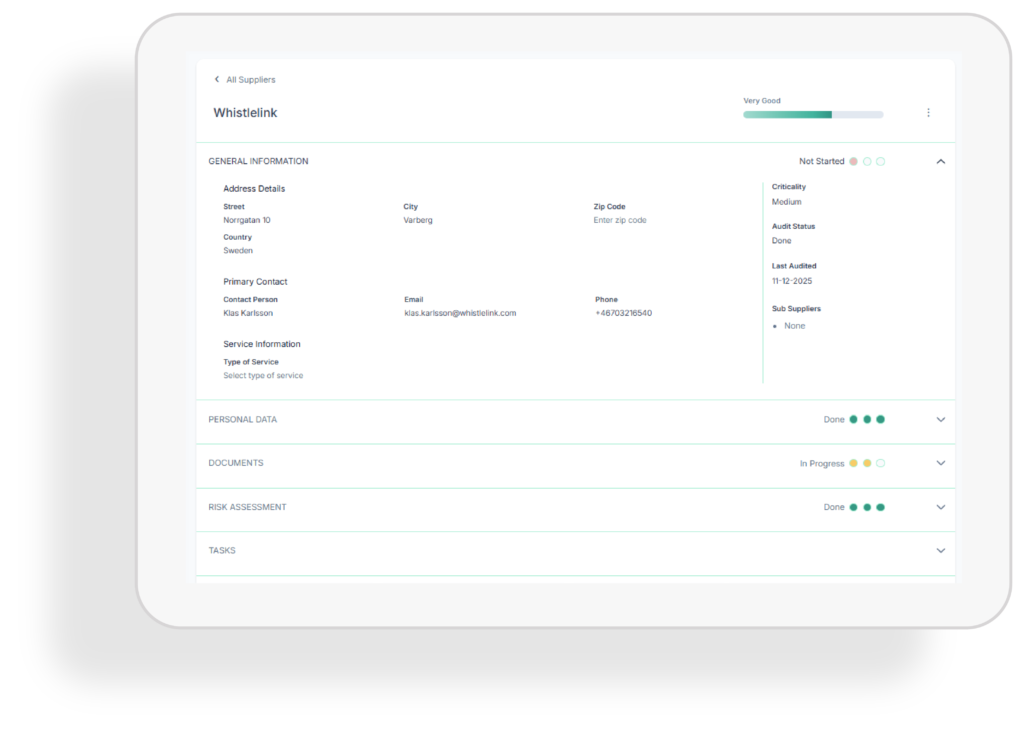
Od ręcznej weryfikacji do pełnej gotowości do audytu w ciągu tygodni, a nie miesięcy. Zobacz, jak działa ten proces na platformie Trustlinks.
01
Zmapuj swoich dostawców
Zgromadź wszystkich dostawców i partnerów zewnętrznych w jednym rejestrze, uwzględniając szczegóły umów, kategorie oraz osoby odpowiedzialne za współpracę z każdym z nich.
02
Oceniaj ryzyko i gromadź dokumentację potwierdzającą
Przeprowadzaj ocenę ryzyka każdego dostawcy i dodawaj certyfikaty, polityki oraz raporty bezpośrednio do jego profilu w rejestrze.
03
Dbaj o aktualność danych
Monitoruj terminy ważności dokumentów, planowane ponowne oceny ryzyka oraz zmiany w punktacji dostawców. Wszystkie zidentyfikowane nieprawidłowości i zagrożenia są na bieżąco uwzględniane w tym samym rejestrze ryzyka.
AI, które przygotowuje wstępną wersję za Ciebie.
Nie musisz zaczynać od zera
Określenie, jakie ryzyka wiążą się ze współpracą z danym dostawcą i jakie działania należy podjąć, często stanowi największe wyzwanie. Trustlinks ułatwia oba te zadania, zapewniając gotowy punkt wyjścia do oceny ryzyka i planowania odpowiednich działań.
01
Sugerowane ryzyka związane z dostawcami
Na podstawie rodzaju usług świadczonych przez dostawcę oraz ich znaczenia dla Twojej organizacji AI sugeruje potencjalne ryzyka związane ze współpracą z danym podmiotem. Dzięki temu pierwszą ocenę ryzyka możesz rozpocząć od gotowej propozycji, zamiast tworzyć ją od podstaw.
02
Rekomendowane działania ograniczające ryzyko i działania następcze
Dla każdego dostawcy otrzymujesz propozycje mechanizmów kontrolnych i działań następczych wraz z uzasadnieniem rekomendacji. Dzięki temu możesz w kilka minut zdecydować, jakie kroki podjąć, bez konieczności organizowania czasochłonnych spotkań i analiz. Wszystkie zidentyfikowane ryzyka oraz zaplanowane działania trafiają do jednego rejestru ryzyka, bez potrzeby korzystania z dodatkowych narzędzi.
AI przedstawia jedynie sugestie. Żadna z rekomendacji nie zostanie dodana do profilu dostawcy ani rejestru ryzyka, dopóki nie zostanie zweryfikowana i zatwierdzona przez członka Twojego zespołu.
FUNKCJONALNOŚCI PLATFORMY
Zarządzaj całym cyklem współpracy z dostawcami w jednym miejscu
Zarządzaj dostawcami i partnerami zewnętrznymi w jednym rejestrze – od wdrożenia i oceny ryzyka, przez punktową ocenę dostawców, aż po bieżącą aktualizację ich danych. Wszystkie dokumenty i materiały potwierdzające są przechowywane bezpośrednio w profilach dostawców, dzięki czemu ważne informacje nie giną w korespondencji e-mailowej.
Rejestr dostawców
Wszystkie podmioty zewnętrzne w jednym miejscu, z informacjami o ich znaczeniu dla organizacji, kategorii, szczegółach umów oraz poziomie ryzyka. Jasno określona odpowiedzialność za współpracę z każdym dostawcą zapewnia sprawny przepływ informacji i minimalizuje ryzyko pominięcia ważnych zadań między zespołami.
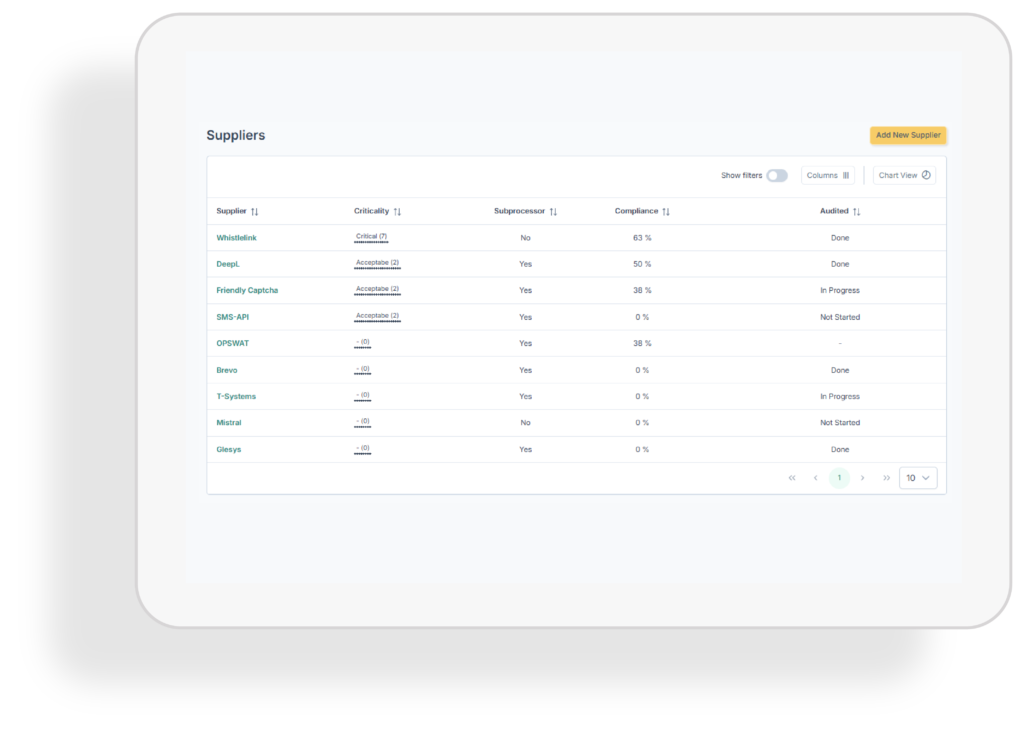
Ocena ryzyka każdego dostawcy
Oceniaj ryzyko związane z każdym dostawcą – od bezpieczeństwa i ciągłości działania po zrównoważony rozwój. Wyniki oceny trafiają bezpośrednio do wspólnego rejestru ryzyka, dzięki czemu możesz monitorować zagrożenia związane z dostawcami wraz z pozostałymi ryzykami w organizacji, bez konieczności korzystania z osobnych narzędzi.
Punktowa ocena ryzyka i klasyfikacja dostawców według poziomu ryzyka
Oceniaj dostawców według jednolitych kryteriów i klasyfikuj ich na podstawie znaczenia dla organizacji. Dzięki temu możesz skoncentrować szczegółowe analizy ryzyka na kluczowych podmiotach zewnętrznych, które mają największy wpływ na funkcjonowanie Twojej organizacji.
Przesyłaj dokumenty jako dowody potwierdzające zgodność
Dodawaj certyfikaty, polityki, raporty z audytów i umowy bezpośrednio do profilu każdego dostawcy. Wszystkie dokumenty są przechowywane z historią wersji, łatwo dostępne i powiązane z ocenami ryzyka, które potwierdzają.
Zawsze aktualne dane
Terminy ponownych ocen ryzyka oraz daty ważności certyfikatów są zawsze widoczne w profilu każdego dostawcy. Dzięki temu łatwo zidentyfikujesz, które informacje wymagają aktualizacji lub ponownej weryfikacji, a ocena ryzyka staje się procesem ciągłym, a nie jednorazowym działaniem wykonywanym raz w roku.
Zgodność z normami i standardami
Jedna ocena ryzyka dostawcy pozwala spełniać wymagania dotyczące bezpieczeństwa łańcucha dostaw wynikające z dyrektywy NIS2 i rozporządzenia DORA. Wkrótce planowane jest również wsparcie wymagań RODO, a w dalszej kolejności normy ISO 27001. Moduł zarządzania dostawcami może być także wykorzystywany niezależnie, na potrzeby innych norm, standardów i certyfikacji obowiązujących w Twojej organizacji.
„Dzięki Trustlinks zyskaliśmy pełną kontrolę nad ryzykiem i zarządzaniem dostawcami. Możemy teraz reagować z wyprzedzeniem, zanim potencjalne problemy przerodzą się w poważniejsze zagrożenia, a jednocześnie wzmacniać zaufanie w całej organizacji.”
Cecilia Axéll Ryttergaard
CEO, Travel Support Europe
Dlaczego warto wybrać Trustlinks do zarządzania dostawcami?
Największym wyzwaniem w zarządzaniu ryzykiem dostawców jest często nie sama ocena, lecz skuteczna realizacja działań następczych. Trustlinks eliminuje konieczność ręcznego przypominania o zadaniach, kontrolowania wersji dokumentów i łączenia danych z różnych źródeł. Dzięki temu proces oceny ryzyka przebiega sprawniej i jest skutecznie doprowadzany do końca.
Stworzone z myślą o zespołach bez wyodrębnionego działu zarządzania ryzykiem.
Nie potrzebujesz dedykowanego zespołu ds. zarządzania ryzykiem dostawców. Procesy oceny ryzyka, punktacji i działań następczych są już odpowiednio przygotowane, dzięki czemu możesz skupić się na realizacji kolejnych zadań, bez konieczności tworzenia wszystkiego od podstaw.
Gotowa ocena ryzyka w kilka dni, a nie miesięcy
Rozwiązujesz konkretną, pilną potrzebę bez konieczności przeprowadzania kompleksowych zmian w całej organizacji. Wystarczy zaimportować listę dostawców, aby już w tym samym tygodniu rozpocząć pierwsze oceny ryzyka.
Koniec z certyfikatami zagubionymi w korespondencji e-mailowej
Wszystkie dokumenty otrzymane od dostawcy są przechowywane bezpośrednio w jego profilu, dzięki czemu Twój zespół ma zawsze łatwy dostęp do ich aktualnych wersji.
Zbieraj potrzebne informacje i przechowuj je w jednym rejestrze.
Zadawaj dostawcom pytania dotyczące wszystkich istotnych dla Twojej organizacji obszarów – od bezpieczeństwa i ciągłości działania po zrównoważony rozwój. Odpowiedzi trafiają do wspólnego rejestru ryzyka organizacji, dzięki czemu możesz monitorować wszystkie zagrożenia w jednym miejscu, bez konieczności korzystania z kilku narzędzi.
POSIADASZ LISTĘ DOSTAWCÓW?
Zaimportuj listę dostawców i umowy, pogrupuj dostawców według ich znaczenia dla organizacji i rozpocznij ocenę ryzyka jeszcze w tym samym tygodniu.
ZACZNIJ OD POCZĄTKU
Skorzystaj z proponowanego modelu klasyfikacji dostawców oraz sugestii ryzyka generowanych przez AI, aby szybko rozpocząć ocenę ryzyka dostawców o kluczowym znaczeniu dla Twojej organizacji.
JAK TO DZIAŁA
Od listy dostawców do stałego nadzoru nad ryzykiem w czterech krokach.
Powtarzalny proces, który zapewnia bieżące zarządzanie ryzykiem związanym z dostawcami i podmiotami zewnętrznymi – nie tylko podczas audytów, ale również pomiędzy nimi.
01
Rozpocznij od swoich dostawców
Zaimportuj listę dostawców wraz ze szczegółami umów i przypisanymi kategoriami, wyznacz osoby odpowiedzialne za współpracę z każdym z nich, a następnie od razu rozpocznij ocenę ryzyka.
02
Klasyfikuj dostawców według ich znaczenia dla organizacji
Klasyfikuj dostawców według poziomu ryzyka, aby dostosować zakres i szczegółowość oceny do rzeczywistych zagrożeń. Dzięki temu Twój zespół może skoncentrować czas i zasoby na dostawcach wymagających największej uwagi.
03
Oceniaj ryzyko i dodawaj dokumentację potwierdzającą.
Przeprowadzaj ocenę ryzyka każdego dostawcy i dodawaj certyfikaty, polityki oraz raporty jako dokumentację potwierdzającą. Monitoruj status wszystkich dostawców w jednym widoku, aby mieć pełny obraz postępów i wyników oceny ryzyka.
04
Dbaj o aktualność danych
Monitoruj terminy ważności dokumentów, planowane ponowne oceny ryzyka oraz zmiany w punktacji dostawców. Dzięki temu możesz w każdej chwili przygotować aktualny raport dotyczący ryzyka w łańcuchu dostaw.
CENNIK
Od 99 Euro miesięcznie
Moduł zarządzania dostawcami jest dostępny w ramach osobnej subskrypcji, dzięki czemu możesz rozpocząć korzystanie z niego bez konieczności zakupu całej platformy. Cena zależy od liczby pracowników w organizacji, a wdrożenie jest wliczone w koszt subskrypcji.
Podane ceny mają charakter orientacyjny. Każda oferta jest przygotowywana indywidualnie, z uwzględnieniem rzeczywistych potrzeb Twojej organizacji.
- Moduł zarządzania ryzykiem dostawców obejmujący ocenę ryzyka, automatyczną punktową ocenę jego poziomu oraz gromadzenie dokumentacji potwierdzającej.
- Przejrzysty obraz dostawców o wysokim poziomie ryzyka.
- Nieograniczona liczba użytkowników, dzięki czemu zespoły ds. zakupów i bezpieczeństwa mogą współpracować w jednym miejscu.
- Wdrożenie krok po kroku i wsparcie techniczne w Twoim języku.
Nie jesteś jeszcze gotowy na rozmowę?
Przeprowadź bezpłatną analizę dostawców
Sprawdź, na jakie ryzyka narażony jest obecnie Twój łańcuch dostaw. Krótka analiza pozwoli Ci zidentyfikować dostawców wymagających szczególnej uwagi i ustalić priorytety działań. Bez żadnych zobowiązań i konieczności rozmowy z działem sprzedaży.
Ryzyko związane z dostawcami to tylko część szerszego obrazu zarządzania ryzykiem w organizacji.
Trustlinks integruje wyniki oceny ryzyka dostawców z rejestrem ryzyka całej organizacji, zapewniając kompleksowy obraz zagrożeń związanych z bezpieczeństwem, ciągłością działania i zgodnością z przepisami – wszystko w jednym miejscu.
POROZMAWIAJMY!Chcesz dowiedzieć się więcej?
Dowiedz się, jak Trustlinks może wesprzeć Twoją organizację. Wybierz termin spotkania, a my wyjaśnimy, dlaczego i jak!

Najczęściej zadawane pytania
Pytania dotyczące oceny ryzyka dostawców
Najczęściej zadawane pytania dotyczące zarządzania ryzykiem dostawców i podmiotów zewnętrznych w kontekście wymagań ustawy KSC wdrażającej dyrektywę NIS2 i rozporządzenia DORA.
Na czym polega ocena ryzyka dostawców?
Ocena ryzyka dostawców i zarządzanie nim to proces identyfikowania, oceniania i monitorowania zagrożeń związanych ze współpracą z podmiotami zewnętrznymi. Obejmuje on takie obszary jak bezpieczeństwo, ciągłość działania, zgodność z przepisami oraz zrównoważony rozwój.
Proces ten rozpoczyna się od weryfikacji dostawcy przed nawiązaniem współpracy i obejmuje ocenę ryzyka, gromadzenie dokumentacji potwierdzającej, określanie poziomu ryzyka oraz regularne ponowne oceny. Dzięki temu organizacja może na bieżąco monitorować zagrożenia przez cały okres współpracy z dostawcą.
Czy zarządzanie dostawcami oznacza to samo co zarządzanie ryzykiem dostawców i podmiotów zewnętrznych?
W praktyce tak. Zarządzanie dostawcami, zarządzanie ryzykiem dostawców oraz zarządzanie ryzykiem podmiotów zewnętrznych obejmują podobne działania: identyfikację podmiotów, od których zależy Twoja organizacja, ocenę ryzyka związanego z każdą relacją biznesową oraz planowanie i realizację działań ograniczających zagrożenia.
Trustlinks łączy wszystkie te procesy w jednym rejestrze, niezależnie od tego, czy Twoja organizacja określa współpracujące z nią podmioty jako dostawców, usługodawców czy partnerów biznesowych.
Ilu dostawców powinniśmy poddać ocenie ryzyka?
Nie wszyscy dostawcy wymagają równie szczegółowej oceny. Warto sklasyfikować ich według znaczenia dla organizacji. Dostawcy kluczowi powinni podlegać kompleksowej ocenie ryzyka oraz regularnym ponownym weryfikacjom, natomiast w przypadku dostawców o mniejszym wpływie na działalność organizacji wystarczająca może być uproszczona ocena.
Jak dokumentować informacje przekazane przez dostawcę?
Certyfikaty, polityki, raporty z audytów i umowy są przechowywane bezpośrednio w profilu dostawcy jako dokumentacja potwierdzająca i powiązane z odpowiednią oceną ryzyka. Dzięki temu wszyscy członkowie zespołu mają dostęp do aktualnych wersji dokumentów, a system monitoruje terminy ich ważności, ułatwiając planowanie ponownej weryfikacji i aktualizacji.
Czy możemy zakupić moduł zarządzania dostawcami osobno?
Tak. Moduł zarządzania dostawcami jest dostępny jako osobne rozwiązanie już od 99 EUR miesięcznie, a cena zależy od liczby pracowników w organizacji. W przyszłości możesz rozszerzyć zakres korzystania z platformy o kolejne moduły, bez konieczności przenoszenia danych.
Ceny podane na stronie mają charakter orientacyjny. Każda oferta jest przygotowywana indywidualnie, z uwzględnieniem rzeczywistych potrzeb Twojej organizacji.
W jaki sposób rozwiązanie pomaga spełniać wymagania NIS2 i DORA dotyczące bezpieczeństwa łańcucha dostaw?
Oba akty prawne wymagają udokumentowanego nadzoru nad podmiotami zewnętrznymi, obejmującego ocenę ryzyka, odpowiednie zabezpieczenia umowne oraz bieżące monitorowanie współpracy.
Trustlinks umożliwia powiązanie ocen ryzyka dostawców z wymaganiami NIS2 i DORA oraz zapewnia pełną historię przeprowadzonych ocen, zgromadzonej dokumentacji i działań następczych. Dzięki temu wszystkie informacje niezbędne podczas audytu lub kontroli organu nadzorczego są uporządkowane i łatwo dostępne..
Czy możemy również gromadzić dane dotyczące zrównoważonego rozwoju?
Tak. To Ty decydujesz, jakie pytania zadajesz poszczególnym dostawcom. Dzięki temu kwestie związane ze zrównoważonym rozwojem mogą być oceniane w ramach tego samego procesu co bezpieczeństwo i ciągłość działania. Wszystkie zespoły korzystają z jednej, spójnej bazy danych o dostawcach, bez konieczności prowadzenia oddzielnych ocen i korzystania z różnych narzędzi.