LEVERANTÖRSHANTERING
AI-driven leverantörsriskbedömning, igång på dagar – inte månader.
Leverantörsriskbedömning och tredjepartsriskhantering på ett och samma ställe: bedöm, poängsätt och håll koll på varje leverantör över tid, med bevisdokument, riskpoängsättning och uppföljning som sköts åt dig.
ANPASSAT TILL
NIS2
DORA
GDPR och ISO 27001 lanseras snart
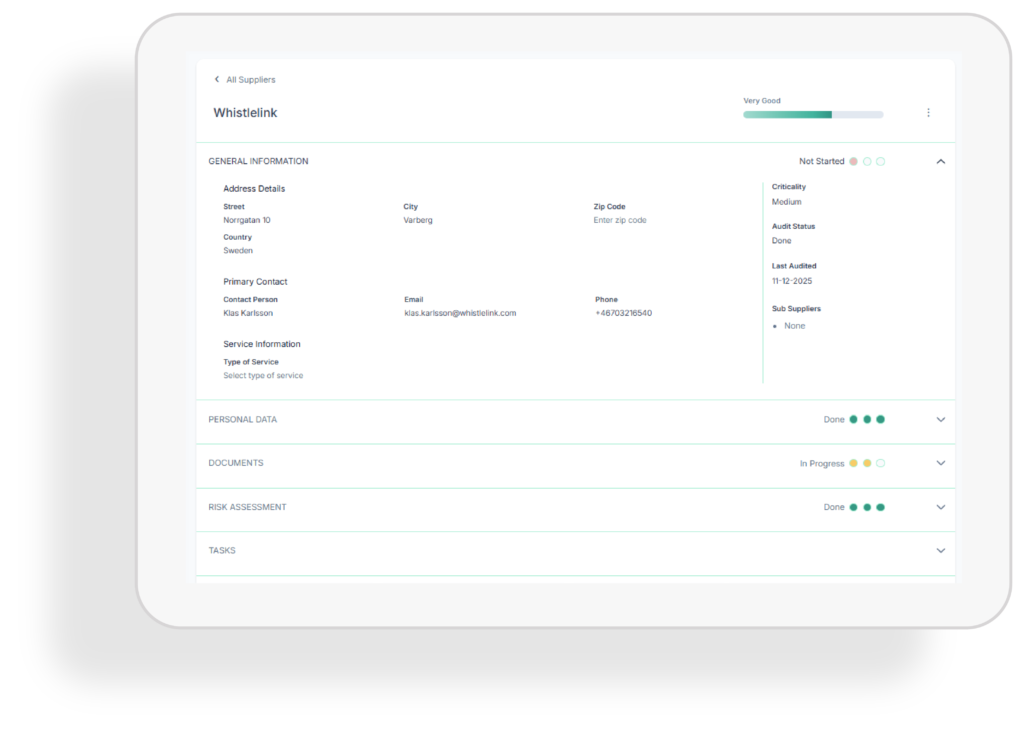
Från manuell granskning till revisionsklart på veckor, inte månader. Så fungerar det i Trustlinks.
01
Kartlägg dina leverantörer
Samla alla leverantörer i ett register med avtalsdetaljer, kategori och en utsedd ägare för varje relation.
02
Bedöm och samla in bevis
Genomför riskbedömningar för varje leverantör och ladda upp certifikat, policys och rapporter direkt till deras leverantörspost.
03
Håll allt uppdaterat
Håll koll på dokument som snart går ut, planerade omprövningar och förändringar i riskpoäng, där alla resultat samlas i samma riskregister.
AI SOM GÖR FÖRSTA UTKASTET
Du behöver inte börja med ett tomt blad
Att veta vilka risker en leverantör faktiskt innebär, och vad du ska göra åt dem, är ofta den svåra delen. Trustlinks ger dig en utgångspunkt för båda.
01
Föreslagna leverantörsrisker
AI föreslår de tredjepartsrisker som vanligtvis gäller för en leverantör som den här, utifrån vad de levererar och hur kritiska de är för dig, så att den första bedömningen börjar med ett färdigt utkast.
02
Rekommenderade åtgärder och uppföljning
För varje leverantör får du förslag på kontroller och uppföljande åtgärder att ta ställning till, med motiveringen synlig, så att nästa steg tar minuter istället för workshops. Resultat och åtgärder samlas i samma riskregister – inte i ett separat verktyg.
Endast förslag. Inget läggs till i din leverantörspost eller ditt riskregister förrän någon i ditt team
har granskat och godkänt det.
PLATTFORMENS FUNKTIONER
Hela leverantörens livscykel på ett ställe
Leverantörshantering från ett och samma register: onboarda, bedöm, poängsätt och håll varje tredje part uppdaterad, med bevisdokument lagrade på varje leverantörspost, så att inget försvinner i e-posttrådar.
Leverantörsregister
En plats för varje tredje part, med kritikalitet, kategori, avtalsdetaljer och riskpoäng. Ägarskapet är tydligt, så inget faller mellan stolarna.
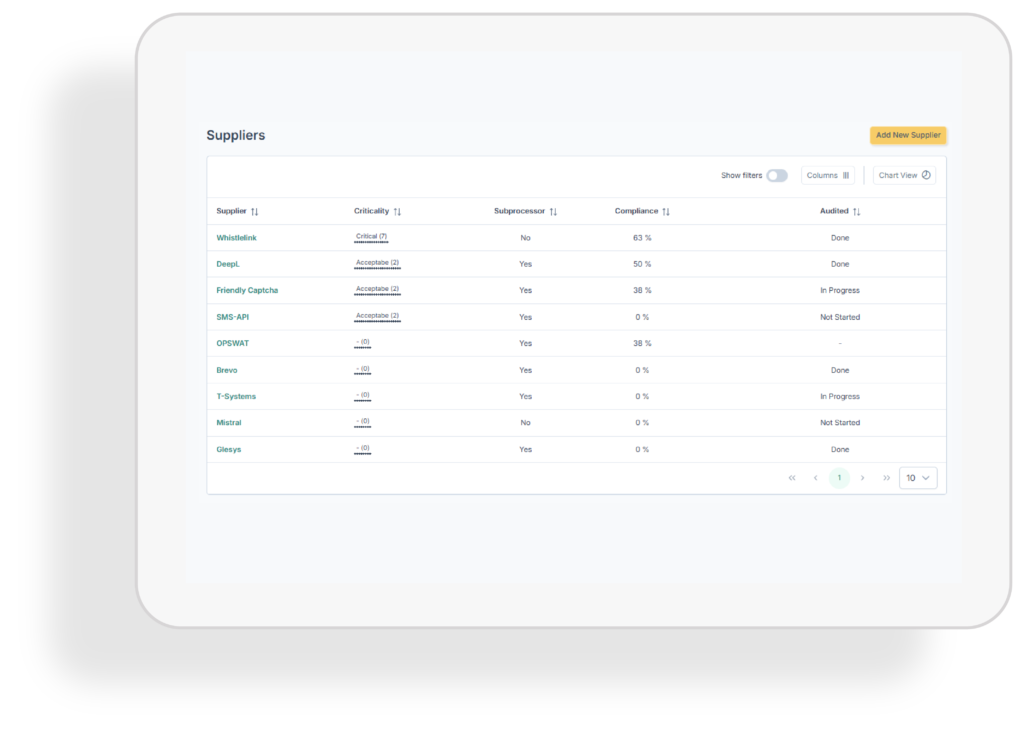
Riskbedömning för varje leverantör
Bedöm varje leverantör utifrån de risker de medför, från säkerhet och kontinuitet till hållbarhet. Resultaten hamnar i samma riskregister som resten av din riskhantering, så att leverantörsexponeringen syns tillsammans med allt annat du följer upp.
Riskpoängsättning och nivåindelning
Poängsätt leverantörer på samma sätt varje gång och gruppera dem efter kritikalitet, så att de djupgående bedömningarna går till de tredje parter som faktiskt spelar roll.
Ladda upp dokumentation som bevis
Ladda upp certifikat, policys, revisionsrapporter och avtal direkt till varje leverantörspost. Allt versionshanteras, är lätt att hitta och kopplat till den bedömning det stödjer.
Hålls uppdaterat
Datum för omprövning och certifikatens utgångsdatum syns tydligt på varje leverantörspost, så att du ser vad som behöver ses över – och bedömning inte blir en engångsinsats en gång om året.
Framework-anpassning
Krav på leverantörskedjan i NIS2 och DORA täcks av samma bedömning, med GDPR på gång och ISO 27001 därefter. Du kan även använda leverantörshantering fristående för andra standarder och certifieringar du arbetar efter.
"Med Trustlinks har vi fått full överblick över risker och leverantörer, vilket gör att vi kan agera innan problem eskalerar och stärker förtroendet inom hela vår organisation."
Cecilia Axéll Ryttergaard
VD, Travel Support Europe
Varför välja Trustlinks för leverantörshantering
Leverantörsriskhantering misslyckas oftast på uppföljningen, inte på viljan. Trustlinks tar bort jagandet, versionshanteringen och det manuella sammanslagningsarbetet, så att bedömningarna faktiskt blir klara.
Byggt för team utan en riskfunktion
Du behöver inget dedikerat team för leverantörsrisk. Bedömning, poängsättning och uppföljning är redan konfigurerat åt dig, så du kan bara arbeta dig igenom listan.
En fungerande bedömning på dagar, inte månader
Det här löser en akut uppgift istället för att starta en omorganisation av hela verksamheten. Importera dina leverantörer, så kan de första bedömningarna skickas ut samma vecka.
Inga fler certifikat begravda i e-posttrådar
Varje dokument du får från en leverantör laddas upp till den leverantörens post, så att det alltid är den aktuella versionen ditt team hittar.
Fråga om det du behöver, samla allt i ett register
Du kan fråga leverantörer om allt som är viktigt för dig, från säkerhet och kontinuitet till hållbarhetsfrågor, och svaren samlas i samma organisatoriska riskregister, så att du ser exponeringen i en enda vy istället för i två olika verktyg.
HAR DU REDAN EN LEVERANTÖRSLISTA
Importera dina leverantörer och avtal, gruppera dem efter kritikalitet och starta bedömningar samma vecka.
BÖRJAR FRÅN NOLL
Använd en föreslagen nivåindelning och AI:ns riskförslag för att få dina mest kritiska leverantörer bedömda direkt.
SÅ FUNGERAR DET
Från leverantörslista till stabil överblick i fyra steg
En repeterbar process som håller leverantörs- och tredjepartsriskhanteringen aktuell mellan revisionerna, inte bara under dem.
01
Börja med dina leverantörer
Ta in din leverantörslista med avtals- och kategoridetaljer, utse en ägare för varje relation och börja bedöma direkt.
02
Gruppera efter kritikalitet
Sortera leverantörerna så att varje bedömnings djup matchar den verkliga exponeringen, och teamets insats läggs där den gör mest nytta.
03
Bedöm och ladda upp bevis
Genomför riskbedömningen för varje leverantör och ladda upp certifikat, policys och rapporter som bevis, med statusen för varje leverantör synlig i en och samma vy.
04
Håll allt uppdaterat
Håll koll på dokument som snart går ut, planerade omprövningar och förändringar i riskpoäng, och rapportera om din leverantörskedja närhelst du blir ombedd.
PRISER
Från 99 EUR per månad
Leverantörshantering finns som en fristående prenumeration, så du behöver inte binda dig för hela plattformen för att komma igång. Priset skalar med antal anställda, och onboarding ingår.
Priserna som visas är exempel. Du får alltid en individuell offert baserad på vad du faktiskt behöver.
- Supplier risk management module with risk assessments, automated risk scoring and evidence collection
- Clear visibility of your high risk suppliers
- Unlimited users, so procurement and security can work in the same place
- Guided onboarding and support in your language
INTE REDO FÖR ETT SAMTAL ÄN?
Kör en gratis leverantörsskanning
Se hur exponerad din leverantörskedja är idag. En kort bedömning visar vilka leverantörsrelationer som behöver uppmärksammas först. Inga bindningar och inget säljsamtal.
Leverantörsrisk är bara en del av helheten
Trustlinks kopplar leverantörsresultat till ditt organisatoriska riskregister, så att exponering inom säkerhet, kontinuitet och compliance samlas i en enda vy.

FAQ
Frågor om leverantörsriskbedömning
Vanliga frågor om leverantörsriskhantering och tredjepartsriskhantering enligt NIS2 och DORA.
Vad är leverantörsriskbedömning?
Leverantörsriskbedömning, eller leverantörshantering, handlar om att bedöma och hålla koll på den risk en tredje part innebär för din organisation – inom säkerhet, kontinuitet, compliance och hållbarhet – och sedan följa upp den så länge relationen pågår. Det omfattar onboarding-kontroller, riskbedömning, insamling av bevis, poängsättning och regelbunden omprövning.
Är leverantörshantering samma sak som tredjepartsriskhantering?
I praktiken, ja. Leverantörshantering och tredjepartsriskhantering beskriver samma arbete: att veta vem du är beroende av, hur mycket risk varje relation innebär och vad du gör åt det. Trustlinks samlar allt i ett register, oavsett om ditt team kallar dem leverantörer, underleverantörer eller partners.
Hur många leverantörer bör vi bedöma?
Inte alla på samma nivå. Gruppera leverantörer efter kritikalitet: de kritiska får fullständiga bedömningar och regelbunden omprövning, medan leverantörer med lägre påverkan får en enklare kontroll.
Hur dokumenterar vi det en leverantör har berättat för oss?
Du laddar upp deras certifikat, policys, revisionsrapporter och avtal till leverantörsposten som bevis, och kopplar dem till den riskbedömning de stödjer. Alla i ditt team ser den aktuella versionen, och utgångsdatum bevakas så att du vet när det är dags att fråga igen.
Kan vi köpa leverantörshantering fristående?
Ja. Leverantörshantering fungerar som en fristående modul från 99 EUR per månad, där priset skalar efter antal anställda. Du kan lägga till andra delar av plattformen senare utan att flytta din data. Priserna på webbplatsen är exempel, så du får alltid en individuell offert baserad på vad du faktiskt behöver.
Hur stödjer detta kraven på leverantörskedjan i NIS2 och DORA?
Båda regelverken kräver dokumenterad översyn av tredje parter, inklusive bedömning, avtalsmässiga kontroller och löpande övervakning. Trustlinks kopplar leverantörsbedömningarna till dessa krav och håller spåret av bedömningsdatum, bevisdokument och uppföljning redo för en tillsynsmyndighet eller revisor.
Kan vi samla in hållbarhetsdata också?
Ja. Du bestämmer vad du frågar varje leverantör om, så att hållbarhetsfrågor kan ingå i samma bedömning som säkerhet och kontinuitet, och ditt team arbetar utifrån en enda uppsättning leverantörsdata istället för två.