LIEFERANTENMANAGEMENT
KI-gestützte Lieferanten-Risikobewertung, startklar in Tagen statt Monaten.
Lieferanten-Risikobewertung und Third-Party-Risikomanagement an einem Ort: Bewerten, stufen Sie ein und behalten Sie jeden Lieferanten und Dienstleister dauerhaft im Blick – inklusive Nachweisdokumenten, Risikobewertung und automatisierter Nachverfolgung.
AUSGERICHTET AN
NIS2
DORA
GDPR und ISO 27001 folgen in Kürze
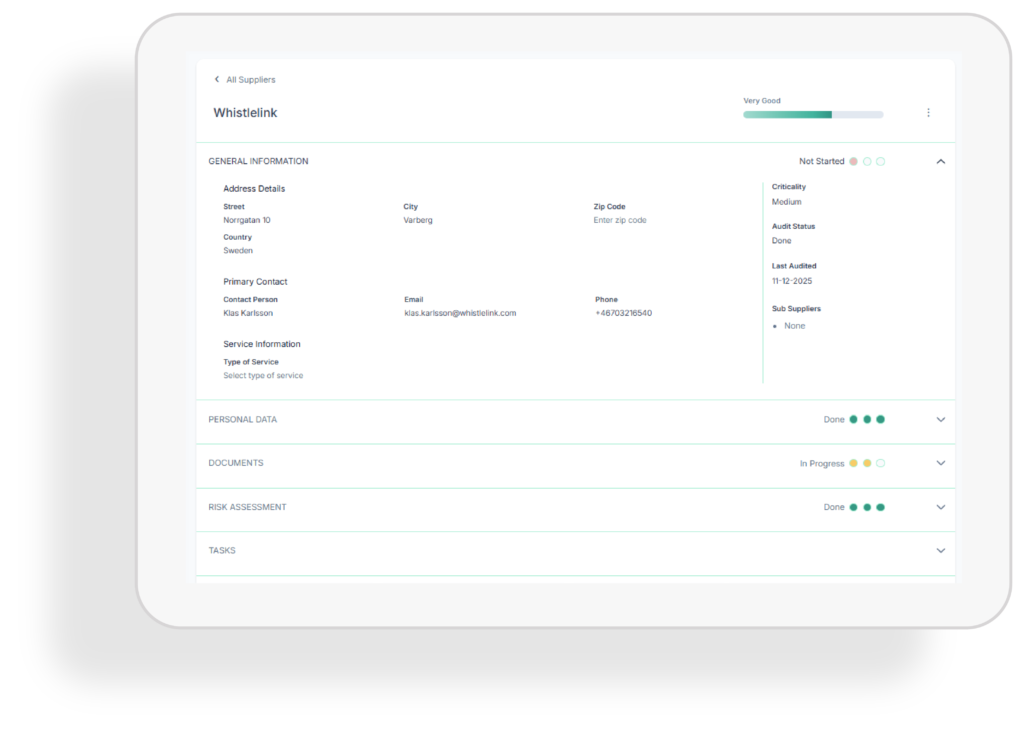
Von manueller Prüfung zu Audit-Bereitschaft in Wochen statt Monaten. So funktioniert es in Trustlinks.
01
Erfassen Sie Ihre Lieferanten
Erfassen Sie alle Lieferanten und Dienstleister in einem zentralen Register – mit Vertragsdetails, Kategorie und einem benannten Verantwortlichen für jede Beziehung.
02
Bewerten und Nachweise sammeln
Führen Sie für jeden Lieferanten Risikoanalysen durch und laden Sie Zertifikate, Richtlinien und Berichte direkt in dessen Datensatz hoch.
03
Immer aktuell halten
Behalten Sie ablaufende Dokumente, geplante Neubewertungen und Änderungen der Risikobewertung im Blick – alle Ergebnisse fließen in dasselbe Risikoregister ein.
KI, DIE DEN ERSTEN ENTWURF LIEFERT
Sie starten nicht bei null
Zu wissen, welche Risiken ein Lieferant tatsächlich mitbringt – und was dagegen zu tun ist – ist oft die eigentliche Herausforderung. Trustlinks liefert Ihnen für beides einen Ausgangspunkt.
01
Vorgeschlagene Lieferantenrisiken
Die KI schlägt die Third-Party-Risiken vor, die für einen Lieferanten wie diesen typischerweise relevant sind – basierend auf der gelieferten Leistung und deren Kritikalität für Sie. So startet die erste Bewertung mit einem fertigen Entwurf statt mit einem leeren Blatt.
02
Empfohlene Maßnahmen und Nachverfolgung
Für jeden Lieferanten erhalten Sie vorgeschlagene Kontrollen und Folgemaßnahmen inklusive Begründung – die Entscheidung über die nächsten Schritte dauert so Minuten statt Workshops. Ergebnisse und Maßnahmen fließen in dasselbe Risikoregister, nicht in ein separates Tool.
Nur Vorschläge. Nichts wird in Ihren Lieferantendatensatz oder Ihr Risikoregister übernommen, bevor jemand aus Ihrem Team
dies prüft und freigibt.
PLATTFORMFUNKTIONEN
Der gesamte Lieferanten-Lebenszyklus an einem Ort
Lieferanten- und Dienstleistermanagement aus einem Register: Onboarden, bewerten, stufen Sie ein und halten Sie jeden Drittanbieter aktuell – mit Nachweisdokumenten direkt am jeweiligen Lieferantendatensatz, sodass nichts mehr in E-Mail-Verläufen verloren geht.
Lieferantenverzeichnis
Ein Ort für alle Drittanbieter – mit Kritikalität, Kategorie, Vertragsdetails und Risikobewertung. Die Verantwortlichkeit ist klar geregelt, sodass nichts zwischen Teams verloren geht.
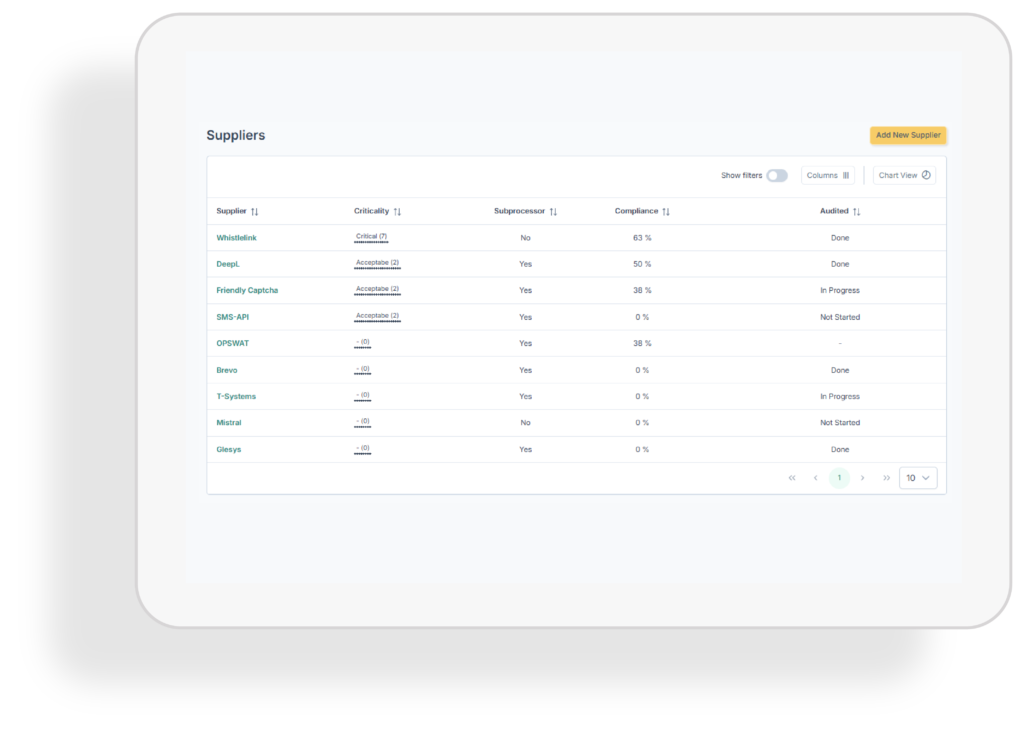
Risikobewertung für jeden Lieferanten
Bewerten Sie jeden Lieferanten anhand der Risiken, die er mitbringt – von Sicherheit über Business Continuity bis hin zu Nachhaltigkeit. Die Ergebnisse landen im selben Risikoregister wie der Rest Ihres Risikomanagements, sodass das Lieferantenrisiko neben allen anderen Risiken sichtbar ist.
Risikobewertung und Einstufung
Bewerten Sie Lieferanten jedes Mal nach demselben Modell und gruppieren Sie sie nach Kritikalität, damit die tiefgehenden Bewertungen genau den Drittanbietern zugutekommen, die wirklich zählen.
Dokumentation als Nachweis hochladen
Laden Sie Zertifikate, Richtlinien, Audit-Berichte und Verträge direkt in den jeweiligen Lieferantendatensatz hoch. Alles wird versioniert, ist leicht auffindbar und mit der zugehörigen Bewertung verknüpft.
Immer aktuell
Termine für Neubewertungen und Ablaufdaten von Zertifikaten bleiben am jeweiligen Lieferantendatensatz sichtbar, sodass Sie erkennen, was eine erneute Prüfung braucht – Bewertung wird so nicht zur jährlichen Pflichtübung.
Framework-Ausrichtung
Lieferketten-Anforderungen aus NIS2 und DORA werden mit derselben Bewertung abgedeckt, GDPR folgt in Kürze und ISO 27001 danach. Sie können das Lieferantenmanagement auch eigenständig für andere Standards und Zertifizierungen nutzen, denen Sie unterliegen.
„Mit Trustlinks haben wir vollständige Transparenz über Risiken und Lieferanten gewonnen, können frühzeitig handeln, bevor Probleme eskalieren, und das Vertrauen in unserer gesamten Organisation stärken.“
Cecilia Axéll Ryttergaard
CEO, Travel Support Europe
Warum Trustlinks für Ihr Lieferantenmanagement
Lieferanten-Risikomanagement scheitert meist nicht am guten Willen, sondern an der Nachverfolgung. Trustlinks nimmt Ihnen das Nachhaken, die Versionskontrolle und das manuelle Zusammenführen ab, damit Bewertungen tatsächlich abgeschlossen werden.
Gemacht für Teams ohne eigene Risikofunktion
Sie brauchen kein dediziertes Team für Lieferantenrisiken. Bewertung, Einstufung und Nachverfolgung sind bereits für Sie eingerichtet – Sie arbeiten die Liste einfach ab.
Eine einsatzbereite Bewertung in Tagen statt Monaten
Das löst eine dringende Aufgabe, statt eine organisationsweite Umstellung anzustoßen. Importieren Sie Ihre Lieferanten, und die ersten Bewertungen können noch in derselben Woche hinausgehen.
Schluss mit Zertifikaten, die in E-Mails verschwinden
Jedes Dokument, das Sie von einem Lieferanten erhalten, wird in dessen Datensatz hochgeladen, sodass Ihr Team immer die aktuelle Version findet.
Fragen Sie, was Sie brauchen – alles in einem Register
Sie können Lieferanten zu allem befragen, was für Sie relevant ist – von Sicherheit über Business Continuity bis hin zu Nachhaltigkeitsthemen. Die Antworten fließen in dasselbe organisationsweite Risikoregister, sodass Sie das Risiko auf einen Blick sehen statt in zwei Tools.
SIE HABEN BEREITS EINE LIEFERANTENLISTE
Importieren Sie Ihre Lieferanten und Verträge, gruppieren Sie sie nach Kritikalität und starten Sie Bewertungen noch in derselben Woche.
SIE FANGEN BEI NULL AN
Nutzen Sie ein vorgeschlagenes Einstufungsmodell und die KI-Risikovorschläge, um Ihre kritischsten Lieferanten sofort bewerten zu lassen.
SO FUNKTIONIERT ES
Von der Lieferantenliste zur laufenden Übersicht in vier Schritten
Ein wiederholbarer Zyklus, der Lieferanten-, Dienstleister- und Third-Party-Risikomanagement auch zwischen Audits aktuell hält – nicht nur während ihnen.
01
Starten Sie mit Ihren Lieferanten
Importieren Sie Ihre Lieferantenliste mit Vertrags- und Kategoriedetails, legen Sie für jede Beziehung einen Verantwortlichen fest und starten Sie sofort mit der Bewertung.
02
Nach Kritikalität gruppieren
Sortieren Sie Lieferanten so, dass die Tiefe jeder Bewertung dem tatsächlichen Risiko entspricht und der Aufwand Ihres Teams dort ankommt, wo er zählt.
03
Bewerten und Nachweise hochladen
Führen Sie die Risikobewertung für jeden Lieferanten durch und laden Sie Zertifikate, Richtlinien und Berichte als Nachweis hoch – der Status aller Lieferanten ist auf einen Blick sichtbar.
04
Immer aktuell halten
Behalten Sie ablaufende Dokumente, geplante Neubewertungen und Änderungen der Risikobewertung im Blick und erstellen Sie jederzeit auf Anfrage einen Bericht zu Ihrer Lieferkette.
PREISE
Ab 99 EUR pro Monat
Lieferantenmanagement ist als eigenständiges Abonnement verfügbar, sodass Sie sich für den Einstieg nicht gleich auf die gesamte Plattform festlegen müssen. Der Preis richtet sich nach der Anzahl der Mitarbeitenden, Onboarding ist inklusive.
Die angezeigten Preise sind Beispiele. Sie erhalten immer ein individuelles Angebot, das genau auf Ihren Bedarf zugeschnitten ist.
- Supplier risk management module with risk assessments, automated risk scoring and evidence collection
- Clear visibility of your high risk suppliers
- Unlimited users, so procurement and security can work in the same place
- Guided onboarding and support in your language
NOCH NICHT BEREIT FÜR EIN GESPRÄCH?
Starten Sie einen kostenlosen Lieferanten-Scan
Erfahren Sie, wie exponiert Ihre Lieferkette heute ist. Eine kurze Bewertung zeigt, welche Lieferantenbeziehungen zuerst Aufmerksamkeit brauchen. Ganz unverbindlich und ohne Verkaufsgespräch.
Lieferantenrisiko ist nur ein Teil des Gesamtbilds
Trustlinks verknüpft die Ergebnisse der Lieferantenbewertung mit Ihrem organisationsweiten Risikoregister, sodass Sicherheits-, Business-Continuity- und Compliance-Risiken gemeinsam in einer Ansicht sichtbar sind.
LASSEN SIE UNS INS GESPRÄCH KOMMEN!Möchten Sie mehr erfahren?
Erfahren Sie, wie Trustlinks Ihre Organisation unterstützen kann. Sie wählen einfach den Zeitpunkt, und wir erklären Ihnen das Warum und Wie!

FAQ
Fragen zur Lieferanten-Risikobewertung
Häufige Fragen zu Lieferanten-Risikomanagement, Dienstleistermanagement und Third-Party-Risikomanagement unter NIS2 und DORA.
Was ist eine Lieferanten-Risikobewertung?
Bei der Lieferanten-Risikobewertung bzw. dem Lieferantenmanagement beurteilen und verfolgen Sie das Risiko, das ein Drittanbieter in Ihre Organisation bringt – von Sicherheit über Business Continuity und Compliance bis hin zu Nachhaltigkeit – und behalten es für die gesamte Dauer der Beziehung im Blick. Dazu gehören Onboarding-Prüfungen, Risikobewertung, Nachweiserhebung, Einstufung und regelmäßige Neubewertung.
Ist Lieferantenmanagement dasselbe wie Dienstleistermanagement oder Third-Party-Risikomanagement?
In der Praxis: ja. Dienstleistermanagement, Lieferanten-Risikomanagement und Third-Party-Risikomanagement beschreiben dieselbe Arbeit: zu wissen, von wem Sie abhängen, wie viel Risiko jede Beziehung birgt und was Sie dagegen tun. Trustlinks deckt das alles in einem Register ab – ganz gleich, ob Ihr Team von Lieferanten, Dienstleistern oder Partnern spricht.
Wie viele Lieferanten sollten wir bewerten?
Nicht alle in derselben Tiefe. Gruppieren Sie Lieferanten nach Kritikalität: Kritische Lieferanten erhalten vollständige Bewertungen und regelmäßige Neubewertungen, während Dienstleister mit geringer Auswirkung eine schlankere Prüfung durchlaufen.
Wie dokumentieren wir, was uns ein Lieferant mitgeteilt hat?
Sie laden Zertifikate, Richtlinien, Audit-Berichte und Verträge als Nachweis in den Lieferantendatensatz hoch und verknüpfen sie mit der jeweiligen Risikobewertung. Jeder in Ihrem Team sieht die aktuelle Version, und Ablaufdaten werden nachverfolgt, damit Sie wissen, wann Sie erneut nachfragen müssen.
Können wir das Lieferantenmanagement einzeln erwerben?
Ja. Das Lieferantenmanagement funktioniert als eigenständiges Modul ab 99 EUR pro Monat, wobei sich der Preis nach der Anzahl der Mitarbeitenden richtet. Sie können später weitere Teile der Plattform hinzufügen, ohne Ihre Daten migrieren zu müssen. Die Preise auf der Website sind Beispiele – Sie erhalten immer ein individuelles Angebot, das genau auf Ihren Bedarf zugeschnitten ist.
Wie unterstützt das die Lieferketten-Anforderungen von NIS2 und DORA?
Beide Regularien verlangen eine dokumentierte Überwachung von Drittanbietern, einschließlich Bewertung, vertraglicher Kontrollen und laufendem Monitoring. Trustlinks ordnet Lieferantenbewertungen diesen Anforderungen zu und hält den Nachweis aus Bewertungsterminen, Belegdokumenten und Folgemaßnahmen jederzeit für Aufsichtsbehörden oder Auditoren bereit.
Können wir auch Nachhaltigkeitsdaten erfassen?
Ja. Sie entscheiden, was Sie jeden Lieferanten fragen, sodass Nachhaltigkeitsthemen in derselben Bewertung wie Sicherheit und Business Continuity Platz finden und Ihre Teams mit einem einzigen Datensatz pro Lieferant arbeiten statt mit zweien.